NIS2-Umsetzung und KRITIS-Resilienz für Geld- und Werttransportunternehmen
Wir bauen das Governance-Modell für Ihre gesamte Leistung: von der Abholung über den Transport bis zur Auslieferung. Nicht als Soll-Ist-Vergleich gegen einen Normenkatalog, sondern als Betriebsmodell, das Ihr Unternehmen tatsächlich führt und nachweisbar macht.
Registrierung, Umsetzung und Nachweis folgen jetzt eng aufeinander
Das NIS2-Umsetzungsgesetz gilt seit Dezember 2025, das KRITIS-Dachgesetz seit März 2026.
Wer betroffen ist, muss sich registrieren und danach Risikoanalysen, Resilienzmaßnahmen und Meldewege nachweisen. Die behördliche Aufsicht fordert den Nachweis von Schutzkonzepten bis Mai 2027.
Für die Geschäftsleitung entsteht daraus Organisations- und Nachweispflichten.
... mit bis zu 100.000 EUR Strafe für unvollständige, unrichtige oder nicht rechtzeitig vorgelegte Unterlagen
"entgegen § 16 Absatz 4 Satz 3 das Betreten eines Geschäfts- oder Betriebsraums oder einen dort genannten Zugang nicht gestattet, eine Aufzeichnung, ein Schriftstück oder eine Unterlage nicht, nicht richtig, nicht vollständig oder nicht rechtzeitig vorlegt oder eine Auskunft nicht, nicht richtig, nicht vollständig oder nicht rechtzeitig erteilt."
"...mit einer Geldbuße bis zu hunderttausend Euro geahndet werden."
§24 KRITISDachG
Die Umsetzung gelingt über ein Governance-Modell für die Leistung, nicht über eine Norm-Prüfung
Ein Wertdienstleister erbringt eine kritische Leistung mit Standorten, Fahrzeugen, Personal, Systemen und Dienstleistern.
Eine Prüfung gegen ISO27001 betrachtet den Informationsverbund und lässt einen großen Teil dieser Leistung außen vor, und ist auch laut BSI nicht ausreichend für KRITIS Betreiber unter NIS2.
Ein Governance-Modell beginnt bei der Leistung und ordnet ihr Verantwortlichkeiten, Risiken, Kontrollen und Nachweise zu. Die IT-Sicherheit ist darin ein Bestandteil.
Drei Regelwerke treffen auf einen Betrieb, der zu großen Teilen physisch arbeitet
KRITIS, NIS2 und KRITIS-Dachgesetz verfolgen unterschiedliche Ziele. Ein Wertdienstleister erbringt seine Leistung mit Standorten, Tresoranlagen, Fahrzeugen, Personal und Systemen. Diese Elemente müssen zusammen betrachtet werden.
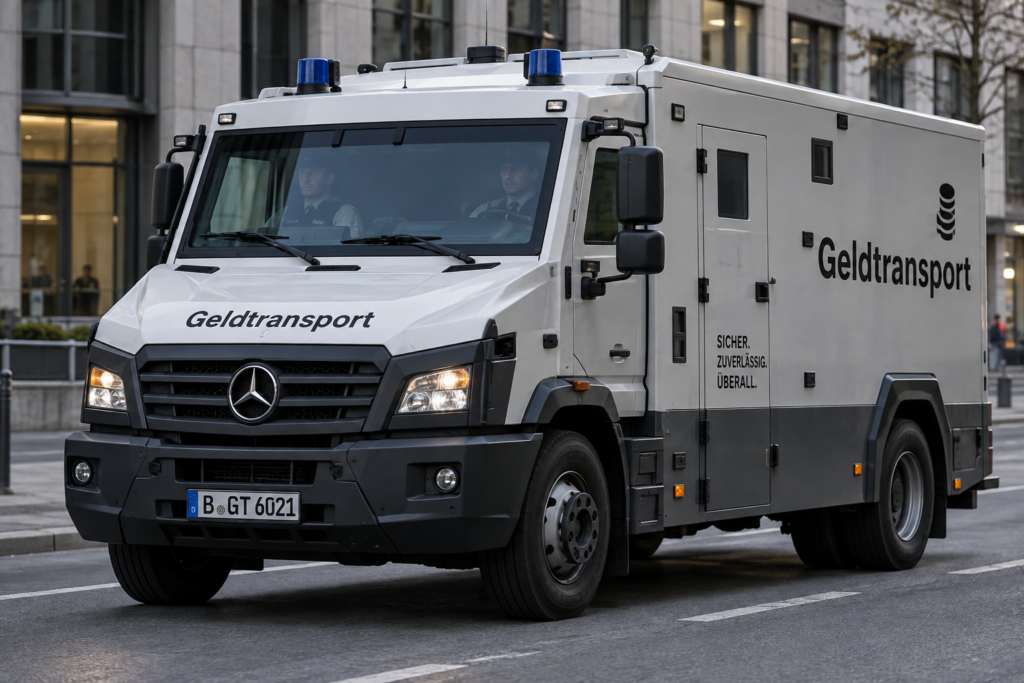
(Info: KI generiertes Foto zum Schutz echter Fahrzeuge)
Unklare Zuordnung von Anlagen und Prozessen
Welche Standorte und Prozesse unter welches Regime fallen, ist ohne Strukturanalyse der kritischen Leistung nicht belastbar zu beantworten. Das gilt für die Registrierung und für jede spätere Nachweisführung.
Getrennte Strukturen für IT, BCM und physische Sicherheit
Ein vorhandenes ISMS nach ISO 27001 deckt Fahrzeuge, Tresoranlagen, andere OT-Assets und Standortresilienz meist nicht ab. Parallele Strukturen führen zu Doppelarbeit und zu Nachweisen, die sich nicht zusammenführen lassen.
Abhängigkeit von Dienstleistern
Fahrzeug-, Technik-, Sicherheits- und IT-Dienstleister sind Glieder der kritischen Leistung. Ihre Steuerung muss sich an der Leistung orientieren, nicht an Vertragslisten.
ACONO versteht Ihr Geschäftsmodell, erstellt das Governance-Modell und betreibt es für Sie
Wir kennen die Prozesse: Erfahrung aus Cash-Center- und Werttransport-Vorhaben
Wir arbeiten seit Jahren mit Geld- und Werttransportunternehmen aus der kritischen Infrastruktur zusammen.
Darüber hinaus arbeiten wir mit einem Partner aus der Geld- und Werttransportbranche zusammen, und verfügen daher über das komplexe Branchen Know-how.
Wir bauen das Modell: Governance, Risiken, Kontrollen und Rollen aus einer Struktur
Die Umsetzung der Projekte erfolgt anhand von uns entwickelter und mehrfach in Prüfungen verprobter Meta-Modelle, sowie unter Nutzung unseres RegRISE Frameworks. Grundlagen, welche wir auch in anderen Branchen (z.B. Banken, Börsenbetreiber, etc.) einsetzen. Die Umsetzung mittels unserer standardisierten Methodiken ermöglicht die spätere Überführung in GRC Systeme wie z.B. TopEase.
Wir betreiben GRC-Systeme kritischer Infrastrukturen: Wir wissen, was das Modell im laufenden Betrieb leisten muss
Im Rahmen unseres Managed Services betreiben gewährleisten wir den Betrieb der GRC Landschaften unserer Kunden. Wir bieten den Managed Service u.a. für TopEase an.
Derzeit betreiben wir die TopEase GRC Umgebung für mehrere Financial Services Kunden.
Wir kennen den Financial-Services-Sektor: Die Auftraggeber vieler Wertdienstleister sind Banken / Finanzinstitute. Wir kennen die Fragen, die sie an Dienstleister richten
Finanzinstitute steuern ihre Dienstleister unter anderem anhand der MaRisk, sowie der Verordnung über die digitale operationale Resilienz im Finanzsektor (DORA).
Für Wertdienstleister zeigt sich dies in der Praxis im Rahmen der sogenannten "DORA"-Anhängen an den Verträgen, welche u.a. Fragen und Vereinbarungen zur Resilienz, Notfallplanung und Meldewege beinhalten.
Welche Anforderungen im Einzelfall an einen Dienstleister weitergegeben werden, ergibt sich aus dem jeweiligen Vertrag und der risikobasierten Einstufung des Finanzinstitutes für den Dienstleister.
Da ACONO auch Finanzinstitute in der Ausgestaltung Ihres Drittparteienrisikomanagements berät, also der Dienstleistersteuerung der Institute, sowie auch die Softwarelösungen für Drittparteienmanagement (TPRM) einführt und betreibt, sind uns die üblichen Herausforderungen in diesem Bereich bekannt.
Dieses Wissen fließt in das Governance-Modell ein, damit Nachweise für NIS2, KRITIS und Kundenprüfungen auf Basis derselben Struktur entstehen.
Wir verbinden Fachlichkeit und Technik: Technologie folgt dem Zielbild, zum Beispiel eine GRC-Plattform, wenn sie zum Betrieb passt.
Wir starten am Problem und dessen Lösung, nicht an der Software.
Unser Ziel ist die schnellstmögliche und für Ihren Anwendungsfall unter Aufwand- und Kostengesichtspunkten optimale Lösung, und dies ist im ersten Schritt nicht immer die Einführung einer Softwarelösung.
Wir führen daher erst gemeinsam mit Ihnen eine Bestandsaufnahme durch - gibt es z.B. bereits bestehende Governance-Systeme wie z.B. ein Qualitätsmanagementsystem, und wenn ja, gibt es hierzu eine Software? Wie komplex ist ihre aktuelle Software- und Prozesslandschaft? Anhand dieser und anderer Fragestellungen evaluieren wir mit Ihnen gemeinsam wie die mögliche Umsetzung aussehen kann, mittels einfacher Word / Excel-Templates, oder auf Basis von Softwarelösungen - oder ein Mix aus beiden Modellen.
Unser Ansatz: Von der Standortbestimmung bis zum betreibbaren Modell
Unser Ziel: Nachweis- und Auditfähigkeit herstellen
Unser Ansatz ist darauf ausgerichtet, Cash-Center-Betreiber strukturiert von der regulatorischen Betroffenheit zur belastbaren Nachweis- und Auditfähigkeit zu führen.
KRITIS und NIS-2 verstehen wir dabei nicht als isoliertes IT- oder Zertifizierungsprojekt, sondern als unternehmensweite Aufgabe, die Governance, Informationssicherheit, Risikomanagement, Business Continuity und die operative Resilienz der kritischen Leistungserbringung miteinander verbindet.
Vorgehen mit System und nutzenorientiertem Leistungsbaukasten
Gestützt auf unser ACONO RegRISE™ Framework und den daraus abgeleiteten modularen Leistungsbaukasten setzen wir gezielt dort an, wo regulatorischer Handlungsdruck und operativer Hebel am größten sind. Unser Vorgehen verbindet regulatorische Anforderungen mit der tatsächlichen Leistungserbringung eines Cash-Centers und schafft bereits in den ersten Monaten belastbare, prüfungs- und nachweisrelevante Ergebnisse.
RegRISE stellt sicher, dass regulatorische Anforderungen nicht isoliert als Einzelanforderungen betrachtet werden, sondern in ein integriertes Zielbetriebsmodell aus Governance, Prozessen, Technologie und operativem Betrieb überführt werden. RegRISE bündelt fünf zentrale Fähigkeiten, mit denen wir regulatorische Transformationen gestalten:
· Regulatory Intelligence (regulatorische Anforderungen verstehen)
· Reference Assets (Wissen und Best Practices skalierbar nutzbar machen)
· Insights & Architecture (Anforderungen in tragfähige Zielbilder und Lösungen übersetzen)
· Scale & Platform (Fähigkeiten durch Standards, Assets und geeignete Plattformen skalieren)
· Excellence & Execution (nachhaltige Umsetzung und Betrieb sicherstellen).
Startpunkt: Gap-Analyse & Priorisierung
Ausgangspunkt ist eine regulatorische Gap-Analyse: Wir bewerten den bestehenden Reifegrad gegenüber den für den Betreiber relevanten KRITIS- und NIS-2-Anforderungen und überführen die Ergebnisse in ein KRITIS-konformes Zielbild nach § 30 BSIG und den einschlägigen Vorgaben der BSI-KritisV.
Auf dieser Grundlage identifizieren und priorisieren wir regulatorische Lücken, leiten erforderliche Sofortmaßnahmen ab und erstellen einen konkreten, fristenorientierten Umsetzungsplan. Damit schaffen wir von Beginn an Transparenz über den tatsächlichen Handlungsbedarf und richten die weitere Umsetzung konsequent an den regulatorischen Fristen und Prioritäten aus. Darauf aufbauend schaffen wir die fachlichen und organisatorischen Grundlagen für die nachhaltige Umsetzung. Im Mittelpunkt steht das tatsächliche Geschäftsmodell des Cash-Center-Betreibers.
Unsere Branchenexpertise als Erfolgsfaktor im Aufbau des Notfall- und Risikomanagements
Neben klassischen IKT-Komponenten betrachten wir insbesondere Cash-Center und Standorte, physische Sicherungs- und Betriebstechnik, Bargeldbearbeitung und -versorgung, Transport- und Logistikkapazitäten, Mitarbeiter und Schlüsselqualifikationen sowie relevante interne und externe Dienstleister.
Wir verfügen hier über langjährige Branchenexpertise und fachliches Know-How im GWT-Geschäftsmodell.
Die für Ihr Geschäftsmodell wichtigen kritische Leistungen, Ressourcen und Abhängigkeiten werden strukturiert erfasst, Schutzbedarfe und Auswirkungen möglicher Ausfälle bewertet und daraus konkrete Risiko-, Sicherheits-, Notfall- und Wiederanlaufmaßnahmen abgeleitet. Insbesondere bei der Erstellung der Risikoanalysen sowie der Notfallpläne ist das Branchenwissen zwingend notwendig.
Die Umsetzung erfolgt risiko-, prioritäten- und fristenorientiert. In einer ersten Stufe werden die regulatorisch priorisierten Grundlagen und Maßnahmen geschaffen.
Wir erarbeiten gemeinsam mit Ihnen das Ziel- und Betriebsmodell
ACONO verbindet KRITIS- und NIS-2-Expertise, Erfahrung aus hoch regulierten Branchen sowie spezifisches Know-how im Geld- und Werttransport. Gemeinsam mit unseren Kunden übersetzen wir regulatorische Anforderungen in ein tragfähiges Ziel- und Betriebsmodell für Cash-Center-Betreiber.
Dabei verstehen wir Transformation bewusst als gemeinsamen Prozess: Von der initialen Gap-Analyse über die Entwicklung von Strategien, Konzepten und Dokumentationen bis hin zur priorisierten Umsetzung erarbeiten wir die Lösungen eng mit den verantwortlichen Teams. So entstehen nicht nur belastbare und nachweisfähige Ergebnisse, sondern zugleich Wissen und Fähigkeiten innerhalb der Organisation.
Wir schaffen keine Dienstleisterabhängigkeit, sondern befähigen Ihre Mitarbeiter
Durch die aktive Einbindung Ihrer Mitarbeiter, gemeinsame Arbeitsformate und gezielte Schulungen stellen wir sicher, dass regulatorisches und methodisches Know-how nachhaltig im Unternehmen verankert wird. Unser Ziel ist es, Strukturen und Kompetenzen aufzubauen, die auch über das Projekt hinaus wirksam bleiben und die Organisation befähigen, regulatorische Anforderungen dauerhaft eigenständig zu steuern und weiterzuentwickeln.
Lernen Sie uns kennen
Wir analysieren mit Ihnen in einem ersten Gespräch Ihre Situation, und stellen Ihnen unseren Beratungsansatz vor.
Häufig gestellte Fragen
Sie beginnt mit der Beschreibung der eigenen Leistung: Welche Schritte von der Abholung bis zur Auslieferung erbringt das Unternehmen, und welche Standorte, Fahrzeuge, Personen, Systeme und Dienstleister braucht es dafür? Auf dieser Grundlage lassen sich Verantwortlichkeiten, Risiken und Maßnahmen zuordnen. Ob und in welchem Umfang das Unternehmen unter NIS2 fällt, kann z.B. mittels der BSI Betroffenheitsprüfung (Link) ermittelt werden, oder über einen Rechtsberater geklärt werden.
Nein, das BSI weist ausdrücklich darauf hin, dass dies nicht ausreichend für den NIS2 Nachweis ist (link).
ISO 27001 beschreibt ein Managementsystem für Informationssicherheit und ist ein wertvoller Baustein. Die Leistung eines Geld- und Wertdienstleisters umfasst zusätzlich Standorte, Tresoranlagen, Fahrzeuge und Personal. Ein Governance-Modell führt diese Bereiche mit der IT-Sicherheit in einer Struktur zusammen.
Wie lassen sich NIS2, KRITIS und die Anforderungen der Banken in einer Struktur umsetzen?
Anforderungen aus Regelwerken und von Auftraggebern betreffen häufig dieselben Themen: Risikomanagement, Notfallplanung, Meldewege, Dienstleistersteuerung und Nachweise.
Wenn Risiken, Kontrollen und Nachweise einmal entlang der Leistungskette erfasst werden, lassen sie sich für Behördenanforderungen und Kundenprüfungen nutzen. Wir beziehen hierbei auch bereits vorhandene Informationen z.B. aus vorhandenen Prozessmanagement- oder Qualitätsmanagementlösungen mit ein, mit dem Ziel ein integriertes Managementsystem (IMS) zu etablieren.
Diese Vorgehen vermeidet parallele Strukturen und Doppelarbeit im Betrieb.