
Von der Betroffenheitsprüfung bis zum nachweisbaren Betrieb:
ACONO Advisory unterstützt Unternehmen in Berlin und Brandenburg dabei, die Pflichten aus dem NIS2-Umsetzungsgesetz in wirksame Governance-, Risiko- und Sicherheitsprozesse zu überführen.
Risikomanagement, Meldepflichten, Registrierung beim BSI und die Verantwortung der Geschäftsleitung lassen sich nicht allein in der IT lösen. Wir verbinden regulatorische Expertise mit Prozessmanagement und technischer Umsetzung – erst das Zielbild, dann die Technologie.
NIS2 ist in Deutschland verbindlich – was das für Ihr Unternehmen bedeutet
Seit dem 6. Dezember 2025 ist das NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG) in Kraft. Damit fallen rund 29.500 Einrichtungen in Deutschland unter die Aufsicht des BSI – statt bislang etwa 4.500 KRITIS-Betreiber.
Das reformierte BSI-Gesetz unterscheidet zwischen wichtigen und besonders wichtigen Einrichtungen. Betroffene Unternehmen müssen sich beim BSI registrieren, angemessene Risikomanagementmaßnahmen umsetzen und erhebliche Sicherheitsvorfälle fristgerecht melden. Die Geschäftsleitung muss die Maßnahmen billigen, ihre Umsetzung überwachen und regelmäßig an Schulungen teilnehmen.
Die Registrierungsfrist ist abgelaufen, die Pflichten gelten bereits. Wer noch nicht registriert oder umgesetzt hat, sollte jetzt handeln.
Welche Unternehmen sind von NIS2 betroffen?
NIS2 betrifft deutlich mehr als klassische KRITIS-Betreiber. Erfasst sind Unternehmen aus 18 Sektoren – vom Energieversorger über den Lebensmittelhersteller bis zum IT-Dienstleister.
Ob Ihr Unternehmen als wichtige oder besonders wichtige Einrichtung gilt, hängt von Tätigkeit, Sektor und Größe ab. In der Regel beginnt die Betroffenheit ab 50 Beschäftigten oder mehr als 10 Mio. Euro Jahresumsatz und Bilanzsumme.
Für einige Einrichtungen gilt NIS2 unabhängig von der Größe, für Finanzunternehmen unter DORA gelten Sonderregeln. Falls Sie eine Financial Services Unternehmen unter DORA sind, kommen Sie auch gerne auf uns zu.
NIS2 Anforderungen nach Branchen und Sektoren
Die NIS2-Regulierung stellt Unternehmen unterschiedlicher Branchen vor spezifische Anforderungen an Cybersicherheit, Risikomanagement und Betriebskontinuität.
ACONO unterstützt Unternehmen bei der Bewertung ihrer NIS2-Betroffenheit und der praxisnahen Umsetzung regulatorischer Anforderungen
Die Branche allein entscheidet nicht über die NIS2-Pflicht.
Auch nicht direkt betroffene Unternehmen spüren NIS2 – als Zulieferer, deren Kunden Sicherheitsnachweise verlangen.
Unsere Leistungen in der NIS2 Beratung
Vorgehensmodell
NIS2 umsetzen – mit dem ACONO RegRISE™ Framework
Wir setzen NIS2 nicht als Liste von Einzelanforderungen um. Mit RegRISE™ überführen wir die Pflichten in ein integriertes Zielbetriebsmodell aus Governance, Prozessen, Technologie und Betrieb.
Ausgangspunkt ist nicht die Technologie, sondern Ihre Leistungserbringung: Welche Services sind kritisch, welche Ressourcen tragen sie, und welche Abhängigkeiten müssen geschützt werden? So entstehen Notfall- und Risikoszenarien, die zu Ihrem Geschäftsmodell passen und nicht nur generische IT-Standardszenarien.
Die Fünf Fähigkeiten: Reg R I S E
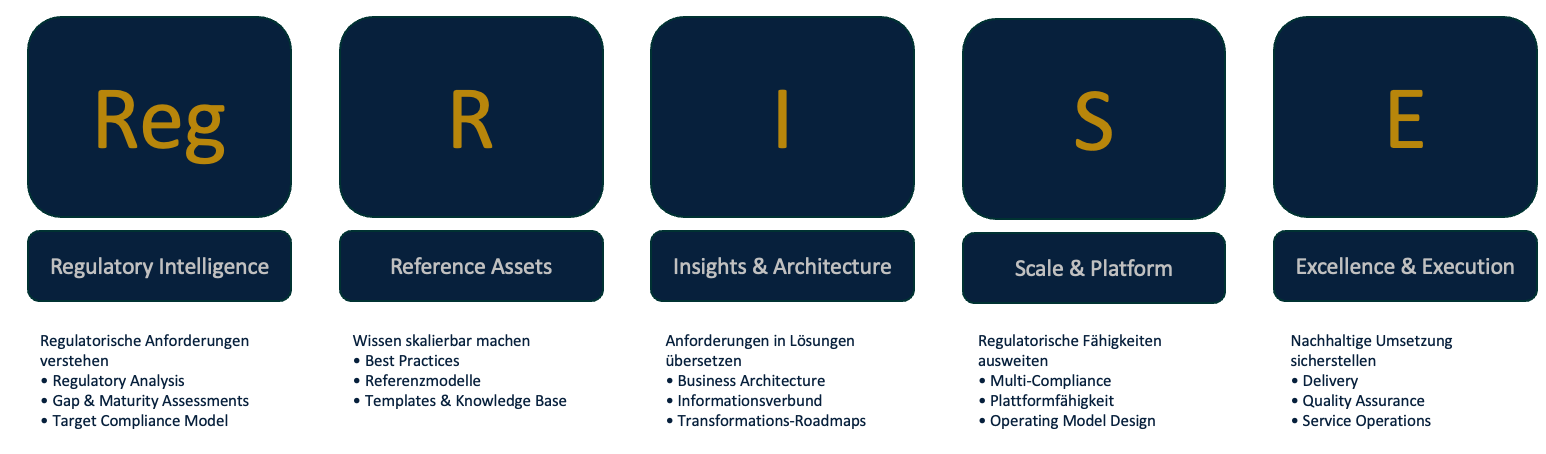
Fünf Umsetzungslayer – von der Regulatorik in den Betrieb
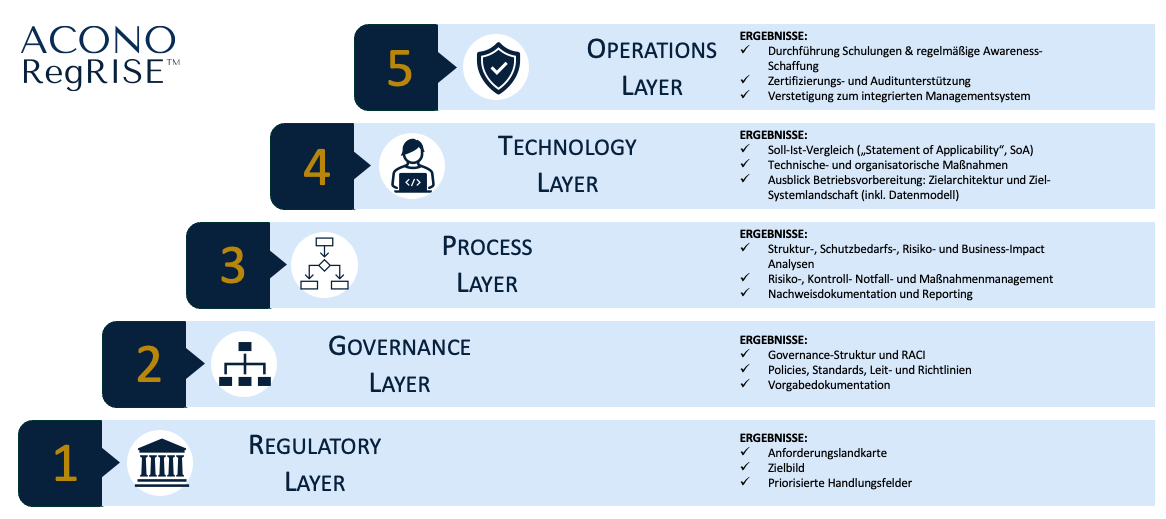
Was ist in den RegRISE Layern enthalten?
Der ACONO Leistungsbaukasten für NIS2
Aus RegRISE™ haben wir einen standardisierten Leistungsbaukasten entwickelt. Er besteht aus klar abgegrenzten Bausteinen mit definierten Ergebnissen, die regulatorisch priorisiert aufeinander aufbauen.
Am Anfang steht eine schnelle Basisabsicherung, danach folgt der Weg zur dauerhaften Prüffähigkeit.
Sie beauftragen nur, was Ihnen tatsächlich fehlt. Vorhandene Managementsysteme, Dokumente und Audit-Ergebnisse binden wir ein, statt sie neu zu erarbeiten.
Ob wir einen Baustein komplett übernehmen oder gemeinsam mit Ihrem Team umsetzen, entscheiden Sie.
Wie der Baukasten für Ihr Unternehmen aussieht, zeigen wir Ihnen gern im persönlichen Gespräch.
Welche Anforderungen müssen Unternehmen nach NIS2 erfüllen?
§ 30 BSIG verlangt geeignete, verhältnismäßige und wirksame Maßnahmen in zehn Bereichen. Sie müssen dokumentiert und nachweisbar sein.
-Risikoanalyse und Sicherheitskonzepte für Informationssysteme
-Bewältigung von Sicherheitsvorfällen
-Business Continuity, Backup und Krisenmanagement
-Sicherheit der Lieferkette
-Sicherheit bei Beschaffung, Entwicklung und Wartung
-Bewertung der Wirksamkeit der Maßnahmen
-Cyberhygiene und Schulungen
-Kryptografie und Verschlüsselung
-Personalsicherheit, Zugriffskontrolle und Asset-Management
-Multi-Faktor-Authentifizierung und gesicherte Kommunikation
Wer bereits ein ISMS nach ISO 27001 betreibt, deckt einen Teil davon ab, wobei ISO27001 Compliance nicht vollständige NIS2 Compliance bedeutet - siehe auch die Information des BSI hierzu.
Reicht die ISO27001 für NIS2? Gibt es Doppelarbeit?
Eine ISO-27001-Zertifizierung allein reicht für NIS2 und KRITIS nicht aus. Prüfer ziehen als Stand der Technik die BSI-Standards 200-1 bis 200-4 heran, und das Notfallmanagement liegt außerhalb der ISO 27001. Unser Baukasten ist deshalb auf BSIG, BSI-Standards und ISO 27001 gleichzeitig gemappt.
Vorhandenes nutzen wir weiter: Ein bestehendes Qualitätsmanagement nach ISO 9001 oder ein ISMS wird zum Fundament eines integrierten Managementsystems. Liegen bereits Audit- oder Gap-Berichte vor, spiegeln wir jede Feststellung gegen den Baukasten – statt eine neue Analyse zu bezahlen.
NIS2-Beratung aus Berlin – für Unternehmen in Berlin und Brandenburg
Von der Region - für die Region
ACONO hat seinen Sitz in Berlin.
Wir sind regional im BVMW aktiv.
Wir kennen die Unternehmenslandschaft der Region: Digitalwirtschaft und IT-Dienstleister, Gesundheitsversorgung, Energie- und Wasserversorgung, Logistik sowie Produktion und Lebensmittelindustrie im Umland.
Gerade bei verteilten IT-Strukturen, vielen Dienstleistern und wachsendem Druck aus der Lieferkette braucht es eine klare Sicherheitsorganisation.
Wir begleiten Sie von der ersten Einordnung bis zur Integration in Ihre Governance- und Risikoprozesse.
Kurze Wege zahlen sich aus: Workshops mit Geschäftsleitung und Fachbereichen führen wir vor Ort in Berlin und Brandenburg durch, Analyse- und Umsetzungsarbeit gern auch remote.
Bundesweit unterstützen wir unsere Kunden in Frankfurt, Stuttgart, München und an anderen Standorten ebenso remote oder hybrid.
Warum ACONO für Ihre NIS2-Umsetzung?
Erfahrung in KRITIS und regulierten Branchen
Wir haben Governance- und Risikomodelle unter KRITIS und NIS2 aufgebaut – etwa für Lebensmittelproduzenten und Geld- und Wertdienstleister – und DORA, MaRisk und BAIT bei Banken und Börsenbetreibern umgesetzt.
Erst Zielbild, dann Technologie
Mit dem von uns entwickelten RegRISE™ Framework entsteht kein Papier-Compliance-Projekt, sondern ein Managementsystem, das im Alltag funktioniert.
GRC-Plattform aus einer Hand
Als TopEase-Spezialist und Partner der F24 AG konzipieren, implementieren und betreiben wir Ihre GRC-Plattform – inklusive Managed Services.
Automatisierung mit Augenmaß
Workflows und der Einsatz von Agentic GRC reduzieren manuellen Aufwand bei Kontrollen, Nachweisen und Reporting – kontrollierbar und anschlussfähig an Ihre Governance.
FAQ zur NIS2-Beratung
Ist das NIS2-Umsetzungsgesetz bereits in Kraft?
Ja. Das NIS2UmsuCG gilt seit dem 6. Dezember 2025. Die Pflichten stehen im neuen BSI-Gesetz und gelten ohne Übergangsfrist.
Wie finde ich heraus, ob mein Unternehmen betroffen ist?
Entscheidend sind Sektor, Tätigkeit und Größe – in der Regel ab 50 Beschäftigten oder mehr als 10 Mio. Euro Jahresumsatz und Bilanzsumme. Wir prüfen das mit Ihnen und dokumentieren die Einstufung.
Was passiert, wenn wir die Registrierungsfrist verpasst haben?
Die Registrierung beim BSI ist trotzdem nachzuholen – je früher, desto besser. Wir unterstützen bei Einstufung und den nötigen Angaben.
Welche Meldefristen gelten bei Sicherheitsvorfällen?
Erhebliche Vorfälle sind gestuft zu melden: Frühwarnung binnen 24 Stunden, Meldung binnen 72 Stunden, Abschlussmeldung nach einem Monat. Kommen Sie auch im Falle von aktuellen Vorfällen gerne auf uns zu.
Haftet die Geschäftsleitung persönlich?
Die Geschäftsleitung muss die Risikomanagementmaßnahmen billigen, ihre Umsetzung überwachen und an Schulungen teilnehmen. Bei Pflichtverletzungen kann sie haften. Zur individuellen Rechtslage empfehlen wir juristische Beratung. Die ACONO Advisory GmbH erbringt keinerlei rechtliche Beratung.
Reicht eine ISO-27001-Zertifizierung für NIS2?
Sie ist eine starke Basis, deckt aber nicht alles ab. Registrierung, Meldeverfahren und Leitungspflichten kommen hinzu. Unsere Gap-Analyse zeigt genau, was fehlt.
Wie lange dauert eine NIS2-Umsetzung?
Das hängt vom Reifegrad ab. Betroffenheitsanalyse und Gap-Analyse sind meist in wenigen Wochen erledigt; die Umsetzung planen wir in einer priorisierten Roadmap.
Arbeitet ACONO nur in Berlin?
Nein. Unser Sitz ist in Berlin und wir sind in Berlin und Brandenburg schnell vor Ort, beraten aber bundesweit. Unsere Klienten sitzen z.B. auch in Stuttgart, München und Frankfurt. Durch regelmäßige vor-Ort Workshops gewährleisten wir einen intensiven Austausch.