
ISO27001 Beratung Berlin
ISO 27001 – was die Norm verlangt und warum sie heute zählt
ISO/IEC 27001 ist der international anerkannte Standard für Informationssicherheits-Managementsysteme (ISMS).
Die Zertifizierung ist freiwillig, wird aber immer häufiger erwartet: von Kunden in der Lieferkette, in Ausschreibungen und als Grundlage für weitere regulatorische Anforderungen wie NIS2 und DORA.
Sie haben bereits eine ISO27001? Die Übergangsfrist für Zertifikate nach der alten Version 2013 ist am 31. Oktober 2025 abgelaufen. Gültig ist heute nur noch die Version ISO/IEC 27001:2022.
Kernanforderungen der Norm:
Für welche Unternehmen lohnt sich die ISO27001 Umsetzung?
Typische Auslöser für ein ISO-27001-Projekt sind:
ISO27001 Schwerpunkte nach Branchen und Sektoren
Unsere Leistungen in der ISO 27001 Beratung
Vorgehensmodell
ISO 27001 umsetzen – mit dem ACONO RegRISE™ Framework
Wir arbeiten die Norm nicht Control für Control ab. Mit RegRISE™ überführen wir die Anforderungen in ein integriertes Zielbetriebsmodell.
Ausgangspunkt sind Ihre kritischen Services, ihre Ressourcen und Abhängigkeiten. So schützt das ISMS genau das, was für Ihr Geschäft zählt – und lässt sich später für NIS2, DORA oder BCM weiterverwenden.
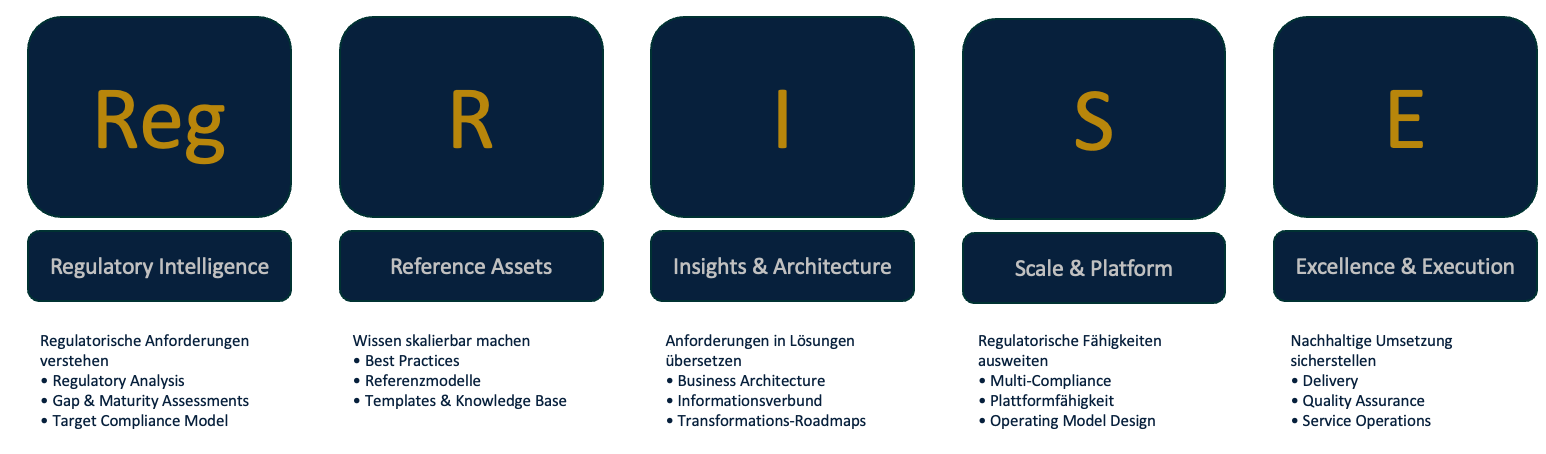
Die 5 Umsetzungslayer des Frameworks
Unser Framework besteht aus 5 Umsetzungslayern:
1.) Regulatory: Anforderungslandkarte ISO 27001 und Zielbild
2.) Governance: Rollen, RACI, Informationssicherheitsleitlinie und Richtlinien
3.) Process: Risikoanalyse, Kontroll-, Incident- und Notfallmanagement
4.) Technology: Statement of Applicability, technische Maßnahmen, Zielarchitektur
5.) Operations: Schulungen, internes Audit, Auditunterstützung, integriertes Managementsystem
Die Umsetzung folgt im RegRISE™ Framework fünf aufeinander aufbauenden Layern. Auf der regulatorischen Ebeneübersetzen wir die Anforderungen der ISO 27001 in eine Anforderungslandkarte und leiten daraus ein gemeinsames Zielbild ab. Es legt fest, was das ISMS für Ihr Unternehmen leisten soll, bevor einzelne Maßnahmen geplant werden.Darauf setzt die Governance auf: Wir definieren Rollen und Verantwortlichkeiten, halten sie in einer RACI-Matrix fest und verankern sie in der Informationssicherheitsleitlinie und den zugehörigen Richtlinien. Auf der Prozessebeneentstehen die Abläufe, die das ISMS im Alltag tragen, von der Risikoanalyse über das Kontroll- und Incident-Management bis zum Notfallmanagement.Die technologische Ebene übersetzt diese Prozesse in konkrete Schutzmaßnahmen. Hier entstehen die Erklärung zur Anwendbarkeit (Statement of Applicability), die technischen Maßnahmen und eine Zielarchitektur, die zu Ihren kritischen Services passt. Im Betrieb schließlich wird das ISMS lebendig: durch Schulungen, interne Audits und die Begleitung im Zertifizierungsaudit, eingebettet in ein integriertes Managementsystem, das mit Ihrem Unternehmen weiterwächst.
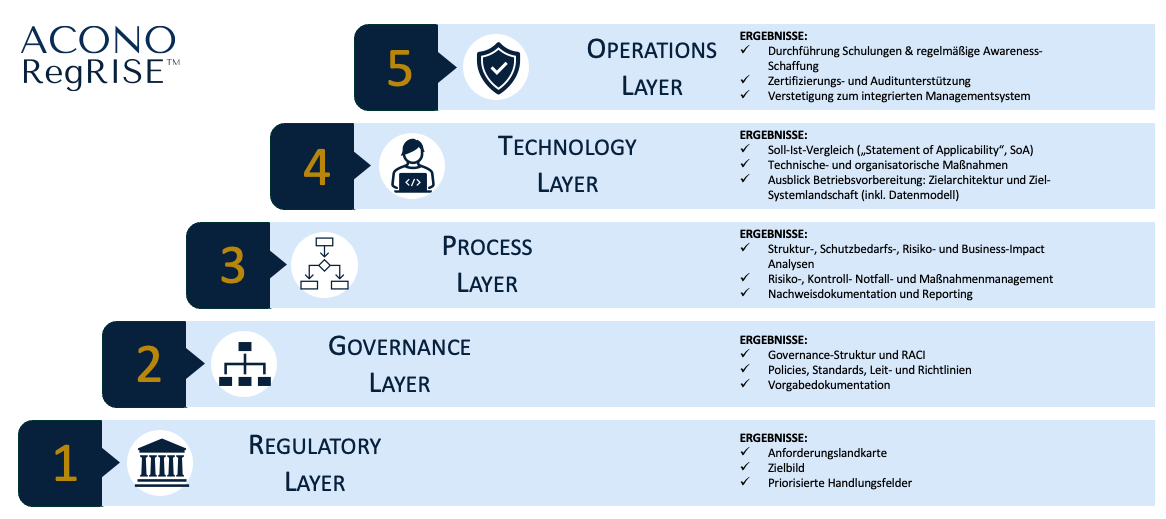
Der ACONO Leistungsbaukasten für ISO27001 Compliance
Unsere Bausteine sind modular. Sie starten mit dem, was Sie wirklich brauchen, und erweitern schrittweise. Welche Bausteine passen, klären wir im persönlichen Gespräch.
Wir kennen beide Seiten des Audits
In unserem Team arbeiten TÜV-zertifizierte ISO-27001-Auditoren und Information Security Officers.
Wir wissen, welche Nachweise ein Auditor erwartet und woran Projekte typischerweise scheitern.
Zertifizierungsaudits führen wir bewusst nicht durch.
Zertifizierungsstellen dürfen die Organisationen, die sie zertifizieren, nicht beraten. Sie bekommen bei uns den Auditorenblick ohne Interessenkonflikt.
ISO 27001, NIS2 und BSI-Grundschutz – gibt es Doppelarbeit?
Nicht, wenn man es von Anfang an integriert plant. Ein ISMS nach ISO 27001 deckt viele Anforderungen von NIS2 und DORA ab. Registrierung, Meldepflichten und Leitungspflichten nach BSIG kommen aber hinzu, ebenso Notfallmanagement nach BSI-Standard 200-4.
Unser Leistungsbaukasten ist auf ISO 27001, BSIG und BSI-Standards abgebildet. Bestehende Managementsysteme wie ISO 9001 und vorhandene Auditberichte binden wir ein.
Mehr dazu auf unserer Seite zur NIS2 Beratung.
ISO 27001 Beratung aus Berlin – für Unternehmen und Behörden in Berlin und Brandenburg
Von der Region – für die Region
ACONO Advisory sitzt in Berlin und ist regional im BVMW aktiv. Workshops führen wir vor Ort in Berlin und Brandenburg durch, Analysen und Umsetzung auch remote.
Kunden betreuen wir bundesweit, unter anderem in Frankfurt, Stuttgart und München.
Warum ACONO für Ihre ISO-27001-Umsetzung?
Erfahrung in KRITIS und regulierten Branchen
Von Lebensmitteln über Geld- und Wertdienste bis zu Banken und Börsen, inklusive DORA, MaRisk und BAIT.
Erst Zielbild, dann Technologie
Mit RegRISE™ richten wir das ISMS an Ihren kritischen Services aus.
GRC-Plattform aus einer Hand
Die ACONO ist Partner von TopEase der F24 AG. Wir unterstützen Sie bei der Konzeption, Einführung, Konfiguration und dem Betrieb von TopEase. Mehr Informationen zu TopEase finden Sie in unserem TopEase Wiki.
Auditorenblick ohne Interessenkonflikt
TÜV-zertifizierte Auditoren im Team, aber keine eigenen Zertifizierungsaudits.
FAQ zur ISO 27001 Beratung
Führt ACONO das Zertifizierungsaudit durch?
Nein. Das Audit übernimmt eine akkreditierte Zertifizierungsstelle Ihrer Wahl. Wir bereiten Sie vor und begleiten Sie auf Wunsch durch das Audit.
Wie läuft eine ISO-27001-Zertifizierung ab?
Das Erstaudit besteht aus zwei Stufen: Dokumentenprüfung (Stufe 1) und Prüfung der Umsetzung vor Ort (Stufe 2). Das Zertifikat gilt drei Jahre, mit jährlichen Überwachungsaudits.
Wie lange dauert der Weg zum Zertifikat?
Das hängt vom Anwendungsbereich und Ihrem Ausgangsniveau ab. Die Gap-Analyse liefert einen belastbaren Zeit- und Aufwandsplan.
Wir sind noch nach ISO 27001:2013 aufgestellt. Was nun?
Die Übergangsfrist ist am 31. Oktober 2025 abgelaufen. Wir prüfen die Lücken zur Version 2022, insbesondere bei den neu strukturierten Maßnahmen in Anhang A.
Reicht ISO 27001 für NIS2?
Sie ist eine gute Basis, reicht aber eigenständig nicht. Registrierung, Meldeverfahren und Leitungspflichten nach BSIG sowie ggf. andere Themen müssen zusätzlich umgesetzt werden.
Brauchen wir einen eigenen Informationssicherheitsbeauftragten?
Die Norm verlangt klare Verantwortlichkeiten für das ISMS. Fehlt intern die Kapazität, kann ein externer ISB die Rolle übernehmen oder Ihr Team unterstützen.
Arbeitet ACONO nur in Berlin?
Nein. Wir betreuen Kunden weltweit. Vor-Ort Workshops sind auch weltweit möglich.